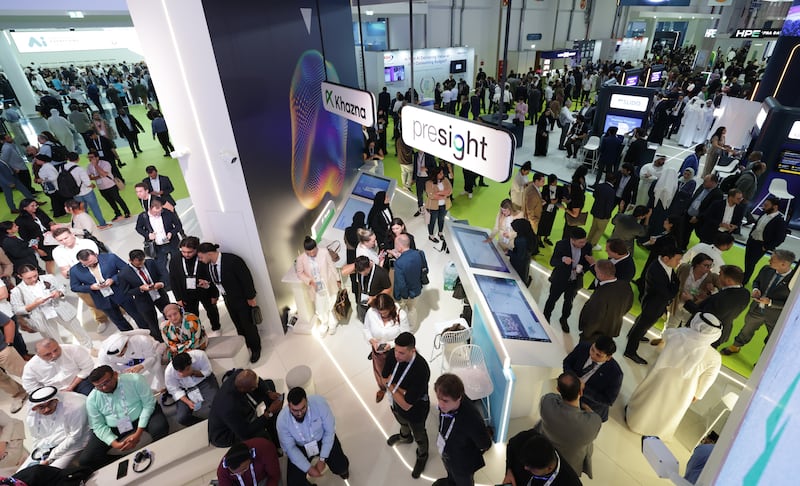
Especialistas em segurança cibernética alertaram as empresas a estarem vigilantes contra <a href="https://www.thenationalnews.com/tags/cyber-crime/" target="_blank" rel="" title="https://www.thenationalnews.com/tags/cyber-crime/">os riscos</a> impostos por funcionários que utilizam aplicativos de IA externos, incluindo Claude, ChatGPT e Gemini, no local de trabalho. Essa prática, conhecida como uso de shadow AI, pode levar a <a href="https://www.thenationalnews.com/future/technology/2026/09/21/revolut-hack-data-breach-cyber/">vazamento de dados importantes</a> e, em alguns casos, à subida de malware e vírus para os sistemas internos das empresas. As empresas são alertadas a garantir que estejam cientes de quais ferramentas de IA estão sendo utilizadas pelos funcionários quando se trata de informações confidenciais da empresa, pois isso pode levar a problemas com informações de clientes e propriedade intelectual. Colar documentos em um aplicativo de IA externo, ou até mesmo pedir para ele organizar um e-mail, significa que informações sensíveis estão sendo enviadas para uma ferramenta na nuvem fora da empresa. Se as contas pessoais da pessoa forem hackeadas, os dados da empresa podem acabar nas mãos erradas. "Os funcionários podem ver os benefícios de concluir o trabalho mais rápido, mas os empregadores provavelmente não terão registro dos sistemas que estavam usando ou das informações que esses sistemas receberam", disse Vladislav Tushkanov, gerente do grupo de pesquisa e desenvolvimento da empresa de segurança cibernética Kaspersky. "Não é possível enviar informações pessoais identificáveis na nuvem.", Isso significa que os funcionários precisarão ser educados sobre a necessidade de garantir que apenas sistemas de IA internos sejam utilizados para processar informações, acrescentou o Sr. Tushkanov, que falou ao <i>The National</i> no summit Ai Everything que ocorre esta semana em Abu Dhabi. Os avanços rápidos na IA significam que é crucial que as empresas olhem com novos olhos para os fluxos de trabalho empresariais e garantam que a segurança seja incorporada desde o início, disse outro especialista, Premchand Kurup, CEO da firma de segurança cibernética ParamountAssure. "As empresas devem primeiro identificar o uso não autorizado de IA que possa expor informações de clientes ou propriedade intelectual por meio de ferramentas externas, em seguida estabelecer alternativas aprovadas e limites claros de acesso", disse o Sr. Kurup. A escala dos riscos que as empresas enfrentam com violações de dados foi apresentada no Relatório IBM 2026 Middle East Cost of a Data Breach, que descobriu que 26 por cento das violações maliciosas foram habilitadas pela IA. O custo médio de uma violação na região foi de US$ 8 milhões. A pesquisa incluiu organizações nos Emirados Árabes Unidos e na Arábia Saudita. Outro desafio que as empresas enfrentarão é manter um olhar mais atento sobre agentes de IA que desempenham um papel mais avançado à medida que a tecnologia melhora. É provável que a IA agencial execute mais tarefas com menos supervisão humana, levantando questões sobre quem é responsável quando algo dá errado. "Não podemos colocar agentes de IA na cadeia, então, em última análise, sempre terá que ser um humano [quem seja responsável]", disse Costi Perricos, líder global de IA generativa da Deloitte. As empresas precisam gerenciar os agentes como uma força de trabalho digital, com verificações de desempenho e decisões sobre quanto responsabilidade cada sistema recebe, disse o Sr. Perricos. Seu comportamento pode mudar ao longo do tempo conforme eles perseguem seus objetivos, disse ele. As empresas precisam acompanhar o que os agentes estão fazendo, estabelecer quando eles estão prontos para uso e saber quando desligá-los. Um exemplo de como rapidamente a capacidade da IA está aumentando é fornecido pelo governo dos Emirados Árabes Unidos, que estabeleceu uma meta de introduzir IA agencial em 50 por cento dos setores e operações federais dentro de dois anos, sob um quadro anunciado em abril. As empresas devem definir limites de acesso e exigir que investigações de segurança assistidas por IA se baseiem em registros internos verificados, disse o Sr. Kurup. Ele acrescentou que os analistas precisam de evidências que possam verificar antes de aprovar ações sensíveis. "A mesma disciplina deve guiar a adoção mais ampla da IA, com funcionários treinados para contestar saídas e manter registros para revisão", disse ele. Ahmed Hafez, diretor de engenharia de soluções para o Oriente Médio, Turquia e África na empresa de dados Snowflake, disse que as empresas precisam de informações confiáveis e controles sobre o que os agentes de IA podem acessar. "Testes extensivos em ambientes controlados, com governança e segurança incorporadas desde a base, tornam-se cada vez mais importantes à medida que esses sistemas assumem trabalhos mais complexos", disse ele.